最近、インターネットを利用していて、妙な違和感を覚えることはないでしょうか。
いつものサービスが突然メンテナンスに入る。普段利用している企業から、不正アクセスに関するお知らせが届く。ニュースを開けば、また別の会社で個人情報が流出したという報道が流れてきます。
以前は、こうした事件もどこか遠い世界の出来事でした。しかし今では、買い物、外食、旅行、交通、ゲームなど、私たちが日常的に利用するサービスにまで被害が広がっています。
ここまで来ると、ある疑問が浮かびます。
もしかすると、サイバー攻撃のパンデミックはすでに始まっているのではないでしょうか。
もちろん、パンデミックとは本来、感染症が世界的に大流行することを指す言葉です。サイバー攻撃にそのまま当てはめることはできません。
それでも、特定の企業や業界にとどまらず、社会全体へ被害が広がっている現在の状況を表す言葉として、これほど不気味なものもありません。
そして、この危機感は単なる思い込みではないようです。
2026年11月に公表された調査結果を見ると、日本で起きていることの深刻さが浮かび上がってきます。
2026年の情報漏えいは約3億7600万件
2026年1〜10月
3億7600万件
情報漏えい・漏えいの可能性がある件数
2025年通年との比較
約7.6倍
前年1年間を大幅に上回る規模
2026年11月4日、ICT市場調査会社のMM総研が「国内サイバー攻撃による情報漏えい動向調査」を発表しました。
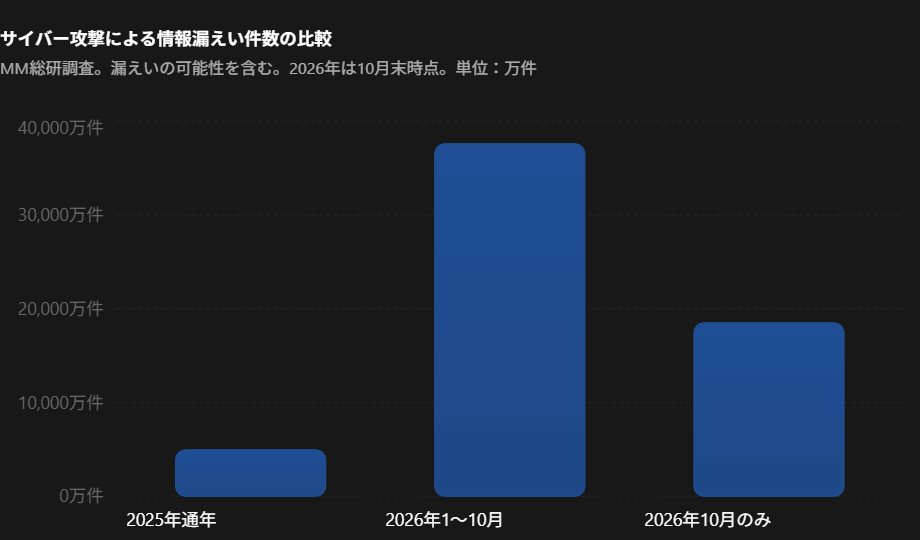
それによると、2026年10月末までに公表された情報漏えい件数は、漏えいの可能性があるものを含めて約3億7600万件。2025年の約4953万件と比較すると、わずか10カ月で約7.6倍に達しています。
さらに驚くべきことに、2026年10月の1カ月だけで約1億8500万件が計上されています。これは2025年の年間件数の約3.7倍です。
とはいえ、問題は数字の大きさだけではありません。
情報漏えい事案そのものも、2025年の年間428件から2026年10月末時点で661件に増加しました。100万件以上の大規模事案に限ると、前年の12件から45件に増えています。
つまり、事件が増えているだけでなく、1件あたりの影響も大きくなっているのです。
これまでにもサイバー攻撃は存在していました。しかし、2026年後半に入ってから、その規模と広がり方が明らかに変化しています。MM総研によれば、2026年に集計された漏えい情報件数の約94%は7月以降に公表された事案によるものでした。
無印良品、焼肉きんぐ、タイムズカーなど身近なサービスも被害に
今回の問題で特に恐ろしいのは、被害を受けた企業の顔ぶれです。
金融機関や大企業だけが狙われているわけではありません。飲食店の公式アプリ、普段の買い物で使う会員サービス、旅行予約サイトなど、日常生活に密着したサービスで相次いで不正アクセスが発覚しています。
2026年9月から11月上旬にかけて公表された代表的な事例を見てみましょう。
|
企業・サービス |
公表された規模 |
状況 |
|---|---|---|
|
無印良品(MUJIアプリなど) |
最大約2726万件 |
流出の可能性 |
|
焼肉きんぐ公式アプリ |
約1079万件 |
漏えいを確認 |
|
バーガーキング公式アプリ |
約1118万件 |
漏えいを確認 |
|
タイムズカー |
約660万アカウント |
漏えいを確認 |
|
skyticket |
約1464万件 |
流出・流出のおそれ |
|
CAPCOM ID |
約1177万件 |
漏えいを確認 |
|
アララメッセージ |
約8133万件 |
持ち出しのおそれを含む |
※各社の公表に基づく概数です。対象情報、調査状況、集計単位は異なります。同じ情報が別の企業の公表に含まれる場合もあるため、単純に合算できません。
無印良品では一部のカード関連情報にも不正アクセスの可能性
無印良品を展開する良品計画は、10月30日に最大約2726万件の顧客情報が流出した可能性を発表しました。
11月4日の続報では、MUJIアプリだけでなくネットストアの利用者も対象に含まれることが判明。一部の氏名、住所、電話番号、クレジットカード関連情報にも不正アクセスが及んだ可能性が示されました。
そして11月6日、同社は安全対策を強化するため、ネットストアを一時停止すると発表しました。
つい先日まで普通に使っていたサービスが、ある日突然利用できなくなる。
ただし11月4日の発表時点では、問題となった情報の闇サイトなどへの流出や悪用被害は確認されていません。利用者に不安を与える事態ではありますが、すべての情報が外部に流出したと確定したわけではありません。
タイムズカーでは運転免許証の画像も対象に
タイムズカーでは、2026年9月に不正アクセスが発覚し、約660万アカウント分の情報漏えいが確認されました。
さらに、約160万件のアカウントで運転免許証などの本人確認書類の画像が対象となったことも公表されています。
10月23日の続報では、暗号化された本人確認書類画像へのアクセスや外部送信の痕跡が確認された利用者に対し、3000円相当のお見舞金を支払う方針も示されました。
なお、暗号化された画像が持ち出されたとしても、直ちに内容を閲覧できる状態になったとは限りません。それでも、運転免許証のように簡単には変更できない情報が問題となったことは、利用者にとって深刻でしょう。
1社への攻撃が数百社に広がる事態も
さらに厄介なのが、自分が利用している会社そのものが攻撃されなくても、情報が漏れる可能性があるという点です。
企業はメール配信、会員管理、決済、予約管理などの業務を外部の事業者に委託することがあります。便利な仕組みですが、委託先のシステムが攻撃されると、それを利用する複数の企業に影響が及びます。
2026年10月には、その危険性を示す事例が発生しました。
メール配信サービス「アララメッセージ」への不正アクセスです。
運営会社が11月6日に公表した内容では、持ち出された、または持ち出されたおそれがあるメールアドレスは重複を除いて約8133万件。影響を受ける契約企業は最大約380社と推計されています。
さらに、攻撃を受けたサービスが悪用され、クレジットカード会社を装った不審メールが最大約713万通送信されたといいます。
もはや単なる情報漏えいにとどまらず、盗まれた情報や乗っ取られた仕組みが、新たな詐欺を生み出す段階にまで進んでいます。
AIがサイバー攻撃を加速させている可能性
では、なぜ2026年になって、これほど多くの被害が表面化しているのでしょうか。
注目されている原因の一つが、生成AIの悪用です。
従来、サイバー攻撃を行うには、システムを調査して弱点を見つけ、攻撃方法を組み立てるための知識や時間が必要でした。しかしAIの進歩により、こうした作業の一部を自動化できるようになっています。
国内のセキュリティ対策団体JPCERT/CCも、2026年10月の注意喚起で、AIを利用した侵入テストの仕組みを悪用する攻撃の試みについて言及しています。
また、セキュリティ企業のマクニカは11月3日の分析で、AIが攻撃に悪用された痕跡が確認されていると報告しました。
ここで重要なのは、AIが突然、誰にも見つけられなかった弱点を次々と発見しているという話だけではないことです。
これまで放置されてきたシステムの欠陥を、従来より速く、広い範囲で探せるようになった可能性があります。
企業側が何年もかけて構築してきたシステムを、攻撃者が短期間で調査できる。もし攻撃の効率だけが大きく上がれば、防御側が対応に追われるのは当然でしょう。
ただし、すべての事件でAIが利用されたと確認されているわけではありません。2026年後半の急増についても、原因を一つに特定できる段階ではありません。
政府も緊急対策を決定、約100億円を投入
こうした状況を受け、政府も対策を本格化させています。
2026年11月6日、政府は「サイバーセキュリティ緊急対策パッケージ」を決定しました。
同日には、関連する対策を進めるため、総額約100億円の予備費使用も決定されています。内訳は、政府機関などのシステムの弱点をAIで点検する費用、警察の対策能力の強化、デジタル庁の情報システムの安全性向上などです。
対策には、被害を受けた企業に専門家を派遣する「官民サイバー救援隊」の設置も盛り込まれました。
政府の対策文書でも、従来から知られている弱点の放置や、システムの設定不備など、基本的な安全対策が十分でなかった事例が多いと指摘しています。
つまり、国家レベルでも看過できない問題になっているということです。
Xでも情報漏えいへの関心が急増
では、こうしたニュースをインターネットの利用者はどのように受け止めているのでしょうか。
Xの投稿を集計している情報漏洩まとめ.siteによると、2026年10月に公表された事例では、ソースネクストに関連する投稿が約4957件、バーガーキングが約4664件、ローソンIDが約2905件、焼肉きんぐが約2563件確認されています。
また、11月7日までの直近30日間に「情報漏洩」を含む投稿は約16万6490件に上りました。
この集計は独自の収集方法によるもので、X全体の正確な投稿数を保証するものではありません。それでも、サイバー攻撃が大きな関心事になっていることはうかがえます。
自分の情報が流出していないかという不安
利用者が最初に気になるのは、やはり自分の情報が被害に遭っていないかということでしょう。
特に不安を感じやすいのは、住所や電話番号だけでなく、パスワード、クレジットカード情報、本人確認書類などが含まれている場合です。
Xの関連投稿でも「個人情報」「パスワード」「クレカ」「不安」などの語が確認されています。個々の投稿の意図までは断定できませんが、何が漏れたのか、悪用される危険はないのかという問題に関心が向いていると考えられます。(推測です)
もう何を信用すればよいのかわからない
ここまで多くの企業が被害を公表すると、サービスを選ぶ利用者の側にも限界があります。
大手企業だから安心とは限らず、自分が登録したサービスの委託先まで把握することは困難です。
しかも、いったん登録した個人情報は、利用者自身が管理できない場所に保存されます。退会後も一定期間データが残っている場合があり、サービスを使わなくなればすべての危険がなくなるとも限りません。
「利用者が気をつければよい」という話だけで済ませることはできないでしょう。
メンテナンスやサービス停止への懸念
不正アクセスの影響は、個人情報だけではありません。
企業によっては、被害の拡大を防ぐためにサービスを停止することがあります。実際、アララメッセージや無印良品ネットストアでは、セキュリティ上の対応としてサービス停止が公表されています。
ただし、すべてのメンテナンスがサイバー攻撃によるものではありません。通常の更新作業や、被害を未然に防ぐための点検もあるため、停止のお知らせだけで不正アクセスがあったと判断するのは危険です。
パンデミックという表現は大げさなのか
ここまでの状況を見ても、サイバー攻撃のパンデミックという表現は大げさなのでしょうか。
厳密に言えば、サイバー攻撃に感染症と同じ意味でのパンデミックという定義はありません。
また、2026年の一連の事件が、単一の攻撃者によるものなのか、複数の犯罪者集団によるものなのか、その全体像も判明していません。
したがって、世界規模で統一された一つのサイバー攻撃が発生していると断定することはできません。
しかし、日本国内で情報漏えいが急増していることは、複数の調査や公的機関の発表から確認できます。
さらにマクニカの分析では、国内のWebシステムへの不正アクセスによる情報漏えいの公表件数が、2025年の84件に対し2026年10月末時点で288件に増加したとされています。集計対象を限定した調査でも、明らかな増加が見られるのです。
そして、ここで考えたいことがあります。
もし、これが一時的な異常事態ではなく、これからのインターネットにおける日常だとしたらどうでしょうか。
2026年の急増が今後も続くかどうかは、まだわかりません。
ただ、攻撃の技術が進歩する一方で、世の中には古いシステムも残っています。攻撃が容易になるほど、従来の防御方法では対応しきれなくなるおそれがあります。
パンデミックという言葉が適切かどうか以上に、こうした状況を「いつもの不正アクセス」として見過ごしてしまうことの方が、危険なのかもしれません。
個人情報漏えいから身を守るために
企業への不正アクセスそのものを、利用者が防ぐことは困難です。
しかし、情報が漏えいした後の被害を抑えるために、できることはあります。
情報処理推進機構(IPA)は2026年10月26日、個人情報が漏えいした際の対応や日頃の対策をまとめた注意喚起を公開しました。
特に重要なのが、パスワードの使い回しを避けることです。
例えば、通販サイトからメールアドレスとパスワードが漏れた場合、同じ組み合わせをSNSや銀行のサービスで使用していると、別のアカウントまで不正ログインされる危険があります。
また、二段階以上の確認でログインを保護する多要素認証や、パスキーの利用も推奨されています。
情報漏えいのお知らせが届いた場合には、まず公式サイトや公式アプリから内容を確認してください。メールに書かれたリンクを不用意に開かないことも重要です。
不正アクセスの被害が増えると、その事件を悪用した偽メールが出回る可能性もあります。実際にアララメッセージでは、攻撃者による不審メールの大量送信が確認されました。
本物の情報漏えいに便乗して、さらに情報を盗み取ろうとする危険にも注意が必要です。
すでに私たちの日常がサイバー攻撃の影響を受けている
サイバー攻撃と聞いて、以前は企業の機密情報や国家の安全保障といった問題を想像していた人も多いかもしれません。
しかし、2026年に相次いでいる事件を見ると、もはやそうした世界だけの問題ではありません。
買い物をするために登録したメールアドレス。旅行を予約するために入力した住所。飲食店のアプリに登録した名前。カーシェアを利用するために提出した運転免許証。
私たちが日常生活の中で当たり前に預けてきた情報が、次々と攻撃の対象になっています。
そして企業への攻撃が、サービス停止や不審メールの大量送信という形で、利用者の日常にも影響を与え始めています。
もちろん、今すぐインターネット全体が機能しなくなると考える根拠はありません。しかし、これまでの安全対策が通用しなくなる危険性について、専門家や政府が警戒を強めていることも事実です。
サイバー攻撃のパンデミックが始まるのは、これからなのか。それとも、私たちはすでにその渦中にいるのか。
少なくとも2026年11月現在、後者を疑わずにはいられない状況が、日本では現実に起きています。
そして何より恐ろしいのは、この急増がいつ収束するのか、まだ誰にもわからないということです。
おススメ商品
こちら、私が長年使ってるおすすめ商品です。
手に取りやすい価格で十分な音質・ノイズキャンセリング・バッテリー↓↓
AnkerのこのモバイルバッテリーはPSE技術基準に適合。
安心して使いやすい定番品です。↓↓
箱買いして家に常備しておけば、特茶を気兼ねなく飲めます。
QOLが上がります。ガチです。↓↓
気になる話題を音声で楽しむならAudible
Audibleは、本を音声で楽しめるAmazonのオーディオブックサービスです。
小説、教養書、ビジネス書、エッセイなど幅広い作品があり、通勤中や散歩中、家事中にも利用しやすいのが特徴です。
ニュースや雑学を読んだあとに、「もう少し深く知りたい」と思ったテーマを音声で楽しめるのは、Audibleならではの使いやすさです。
無料体験が用意されている場合もあるため、気になる方は確認してみてください。